

Până la finalul lunii octombrie, Directiva NIS 2 a Uniunii Europene intră în vigoare în legislația națională, fiind transpusă de către DNSC. Aceasta își propune să creeze un cadru tehnic și legislativ de securitate pentru companiile din Europa.
Principalele dificultăți în implementarea directivei sunt cuantificarea beneficiilor în raport cu costurile, integrarea procedurilor și a uneltelor cu sistemele existente și nivelul scăzut de educație în materie de securitate.
Blackshell a publicat un studiu asupra impactului directivei în România, care poate fi consultat aici.
De ce este nevoie de NIS 2?
Ca orice altă industrie care se află la frontiera inovației, securitatea cibernetică a suferit multe schimbări fundamentale în ultimii ani. Incidentele de securitate sunt din ce în ce mai mari și mai prezente, iar companiile nu reușesc să se protejeze în mod adecvat.
NIS 2 fortifică protecția cibernetică, introducând protocoale robuste de securitate, măsuri standard pentru a răspunde incidentelor, precum și procese clare de raportare a vulnerabilităților si a incidentelor.
Cine este afectat de această directivă?
Directiva vine ca o actualizare a NIS 1, adoptată în 2016 și vizează o serie de entități economice suplimentare, împărțite în două categorii.
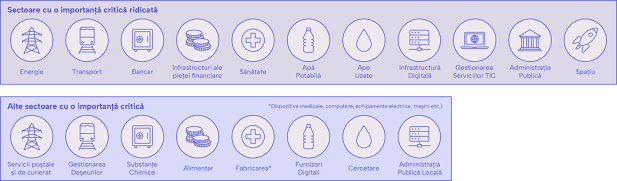
Organizațiile din aceste sectoare care sunt cele mai afectate sunt cele mari (cel puțin 250 angajați și o cifră de afaceri de peste 50 de milioane de euro sau un bilanț anual total de peste 43 de milioane de euro) și cele mijlocii (cel puțin 50 de angajați și o cifră de afaceri de peste 10 milioane de euro sau un bilanț anual total de peste 10 milioane de euro). Chiar și așa, DNSC poate identifica și încadra alte IMM-uri sub incidența directivei, în cazul în care sunt din sectoarele rețelelor de comunicații electronice sau al serviciilor de comunicații electronice accesibile publicului, al furnizorilor de servicii de încredere sau al registrelor de nume de domenii de nivel superior (TLD).
Impactul pe care această directivă îl are asupra companiilor subliniază că securitatea cibernetică este mai importantă ca niciodată, iar NIS 2 trebuie văzut ca un aliat, nicidecum ca o povară operațională.
Ce trebuie să facă o companie care este în această situație?
NIS 2 urmărește principii standard de securitate cibernetică și este important de menționat faptul că acești pași sunt esențiali pentru orice tip de organizație în contextul actual. În majoritatea cazurilor, securitatea cibernetică nu este încă văzută ca un aspect operațional central, dar noua legislație modifică prioritățile pentru companii, transformând această temă într-un aspect necesar pentru asigurarea creșterii și a dezvoltării
Pentru companii, cel mai bun început este un audit de securitate IT. Pornind de la acesta, diverse măsuri de securitate trebuie adoptate.
Directive prevede și posibile penalități pentru nerespectarea măsurilor. Penalitățile financiare variază în funcție de dimensiunea organizației, putând ajunge până la 50.000.000 RON sau 2% din cifra de afaceri, iar cele non-financiare pot include suspendarea din funcție a persoanelor responsabile.
Cât de pregătite sunt companiile din România?
Există companii pe piața care, fie pentru că se aflau sub incidența altor pachete legislative, fie din motive de management al riscului, deja au implementat majoritatea cerințelor. Totuși, piața locală este încă în spate din punct de vedere al digitalizării, majoritatea companiilor neavând încă un partener de încredere care înțelege cerințele NIS 2.
Blackshell este o companie de securitate cibernetică construită pentru a servi nevoilor IMM-urilor, oferind produse cheie pentru sporirea măsurilor de siguranță și alinierea cu Directiva NIS 2.