

Un cercetător anonim a folosit metode caracteristice virușilor informatici pentru a colecta informații despre toate adresele IP de pe Internet și a dat publicității rezultatele, scrie NBC News. Deși susține că a făcut documentarea cu cele mai bune intenții, inițiativa sa este ilegală, afirmă experți în securitatea online, citați de postul american.
Metoda folosită de el poate fi simplificată în felul următor: cercetătorul a început să scaneze adresele IP ale dispozitivelor mai mult sau mai puțin accesibile în câmpul de logare, le-a modificat, apoi s-a folosit de dispozitivele respective pentru a scana și mai multe adrese IP. În mai puțin de o zi și-a creat o rețea de 420.000 de “boți” care lucrau în acest mod pentru el. Spre comparație, e ca și cum te-ai plimba pe stradă și ai încerca ușile tuturor locuințelor pe care le întâlnești. Dacă e deschis, intri în casă și convingi pe oricine găsești acolo să ți se alăture în acest demers.
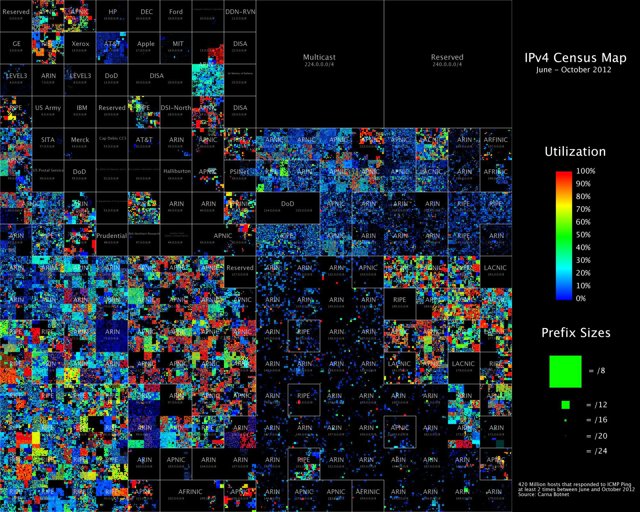
O mare parte din dispozitivele accesate erau routere și alte echipamente de rețelistică, cum ar fi imprimante. Cele mai multe dintre ele au fost accesate cu nume de utilizatori și parole extrem de uzuale, ca “admin” și parola “default”.
“Această acțiune este în mod clar ilegală”, spune pentru NBC Roel Schouwenberg, cercetător la producătorul de software antivirus Kaspersky Lab. “Chiar dacă intențiile sale au fost bune – deși nu avem cum să verificăm asta – acces neautorizat rămâne acces neautorizat. Nu contează dacă e vorba de un computer sau de un termostat”, argumentează Schouwenberg.

Botnet-ul botezat de creatorul său Carna a funcționat nedetectat din luna iunie până în octombrie a anului trecut. După această dată, rețeaua a fost dezactivată, deși terminalele accesate sunt vulnerabile la atacuri similare.
Rezultatele colectate de Carna sunt disponibile gratuit spre cercetare, deși volumul uriaș de date, de circa 9 terabytes, face imposibilă descărcarea lor pe o unitate hard obișnuită.